Certyfikaty i tokeny dostępowe KSeF
Opublikowano aktualizacja
⚠️ Wybierz właściwe przeznaczenie certyfikatu
Przy składaniu wniosku w Aplikacji Podatnika KSeF wybierasz „Przeznaczenie certyfikatu". Aplikacja oferuje kilka opcji — dla TaxMachine wybierz „Uwierzytelnienie w systemie KSeF". Tylko taki certyfikat pozwala programowi logować się do KSeF.
Wczytanie do pola „Certyfikat KSeF" w TaxMachine certyfikatu z innym przeznaczeniem kończy się błędem „brak uprawnień" mimo że hasło i klucze są poprawne. Jeśli pomyłkowo wygenerowałeś niewłaściwe przeznaczenie — wygeneruj nowy z opcją „Uwierzytelnienie w systemie KSeF" (limity MF przy logowaniu numerem PESEL: 6 aktywnych certyfikatów i 12 wniosków w ciągu 30 dni — szczegóły).
Wczytywanie certyfikatów do TaxMachine
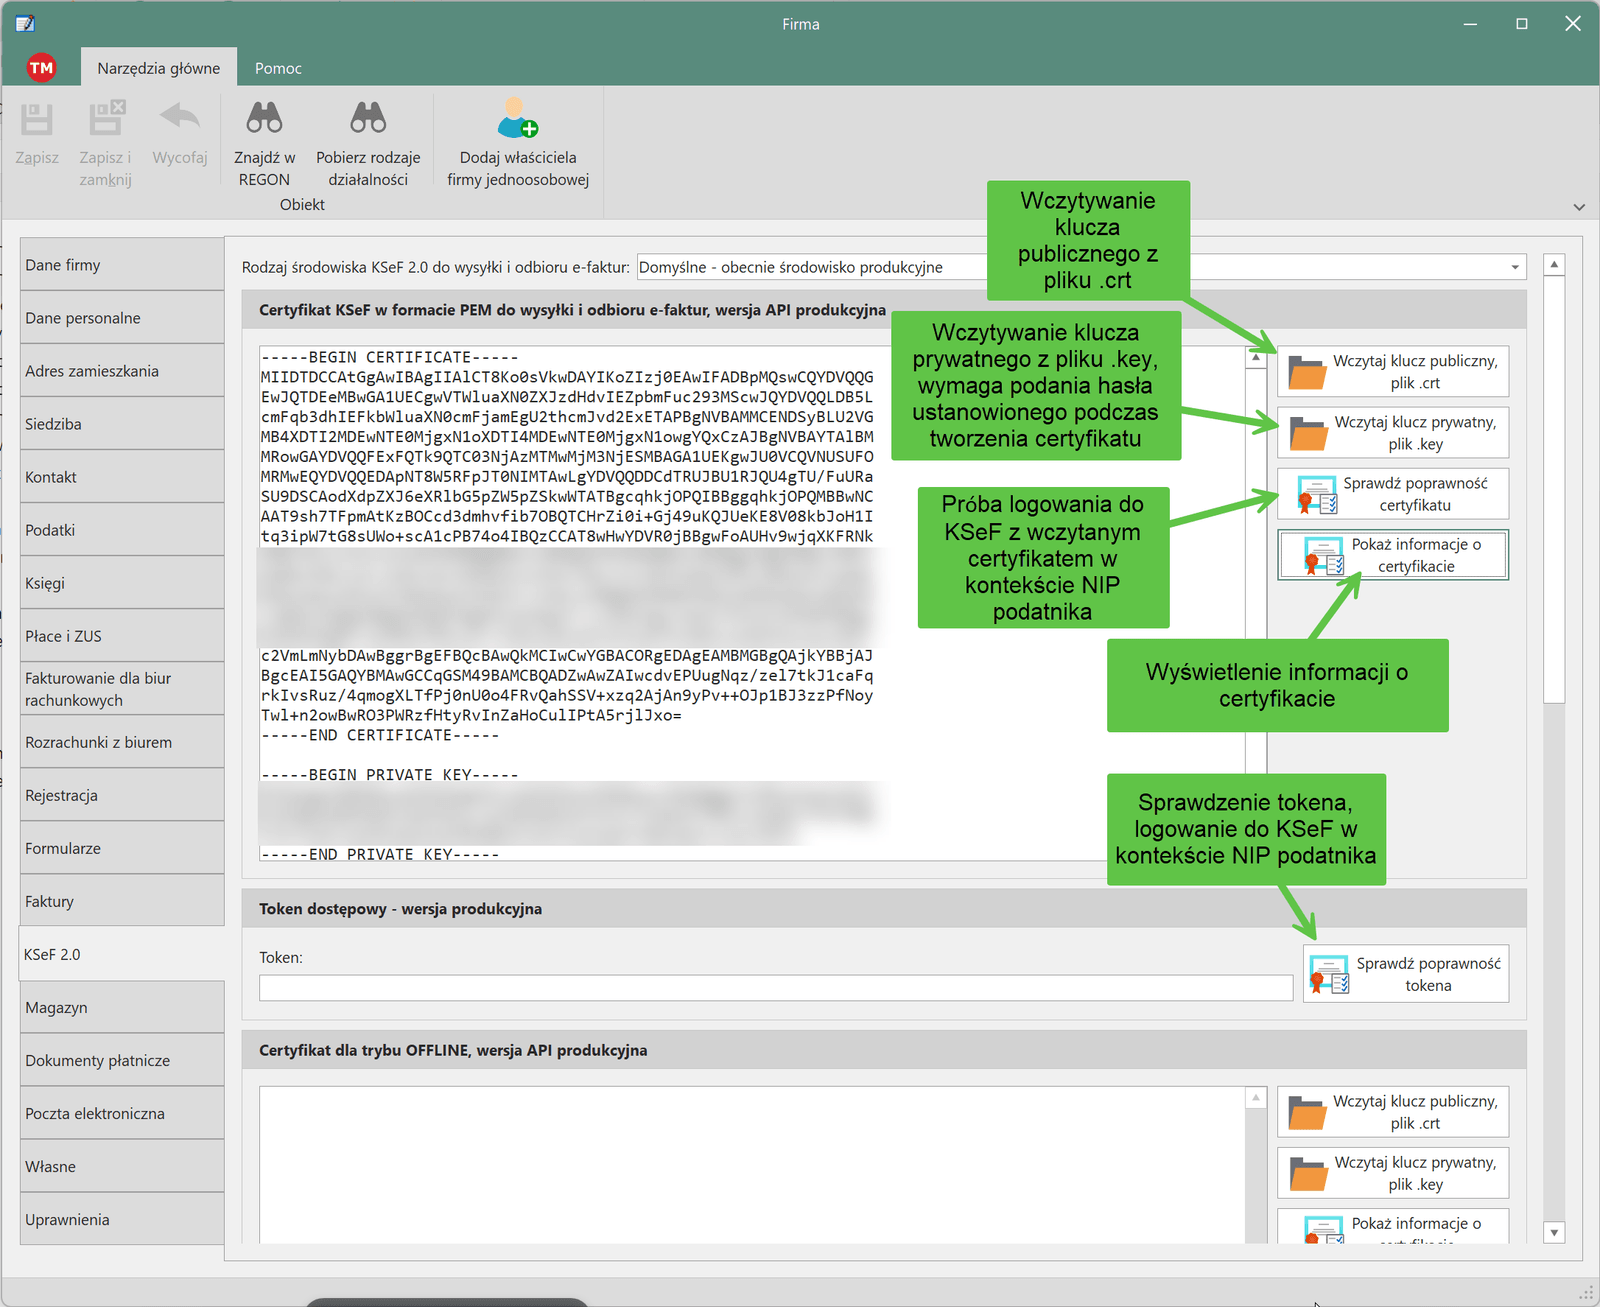
Certyfikaty i tokeny dostępowe do KSeF 2.0 podaje się w oknie edycji firmy (podmiotu), zakładka "KSeF 2.0". Można tutaj wczytać wygenerowany wcześniej certyfikat. Certyfikaty generuje się w Aplikacji Podatnika pod adresem: https://ap.ksef.mf.gov.pl/web/.
Certyfikat KSeF składa się z dwóch plików: klucza prywatnego z rozszerzeniem nazwy pliku ".key" i klucza publicznego z rozszerzeniem nazwy pliku ".crt". Program umożliwia wczytanie obydwu plików i utworzenie jednego certyfikatu PEM.
Aby wczytać klucz prywatny należy wpisać hasło podane w Aplikacji Podatnika podczas jego generowania, podanie błędnego hasła spowoduje błąd OpenSSL. W razie braku hasła najlepszym rozwiązaniem będzie anulowanie poprzedniego certyfikatu i wygenerowanie nowego. Pamiętajmy jednak o limitach Ministerstwa Finansów: osoba logująca się numerem PESEL może mieć 6 aktywnych certyfikatów i złożyć 12 wniosków o certyfikat w ciągu 30 dni (limity liczą się na osobę, nie na firmę), a unieważnienie certyfikatu nie zwalnia limitu wniosków.
W wersji TaxMachine dla biur rachunkowych możliwe jest stosowanie certyfikatu biura do pobierania i wysyłania faktur klientów biura. W tym celu należy dla każdego klienta dodać uprawnienia do przeglądania i/lub wystawiania faktur dla osoby na którą wystawiono certyfikat biura. Klient musi być przypisany do biura w programie, w oknie edycji klienta należy wskazać biuro fakturujące usługi księgowe.
Można także korzystać z tokenów dostępowych — są łatwiejsze do wygenerowania i wprowadzenia do programu (token wkleja się w polu "Token"). Sam token nie ma daty ważności — działa, dopóki nie zostanie unieważniony w Aplikacji Podatnika — ale według rozporządzenia w sprawie korzystania z KSeF token jest dopuszczony do uwierzytelniania do 31 grudnia 2026 r. (§ 13 ust. 1 pkt 1). Ministerstwo Finansów zdecydowało o zachowaniu tokenów bezterminowo i zapowiedziało nowelizację rozporządzenia (podręcznik KSeF 2.0 cz. I z sierpnia 2026 r.) — do czasu jej ogłoszenia w Dzienniku Ustaw obowiązuje termin 31 grudnia 2026 r., a dla biur rachunkowych zalecany jest certyfikat KSeF. Tokeny mają natomiast tę wadę, że nie umożliwiają dostępu dla podmiotu innego niż podmiot, który je wygenerował (uprawnienia są przypisane do tokena), nie ma więc możliwości logowania się tokenem biurowym na konto klienta — biuro loguje się w imieniu klientów własnym certyfikatem.
W oknie edycji firmy można sprawdzić czy podany certyfikat lub token jest prawidłowy, program sprawdza to poprzez próbę otwarcia sesji KSeF dla podanego certyfikatu lub tokena. Można też podejrzeć treść pól certyfikatu po kliknięciu "Pokaż informacje o certyfikacie".
Testowanie certyfikatów i tokenów możliwe jest tylko w systemie w którym zostały wygenerowane, certyfikat czy token wygenerowany w systemie produkcyjnym nie będzie działał w systemie przedprodukcyjnym.
ZAW-FA(3) dla podmiotów bez pieczęci kwalifikowanej
UWAGA! Dla podmiotów innych niż osoby fizyczne (spółki, fundacje, JST)
bez kwalifikowanej pieczęci elektronicznej z NIP należy złożyć w urzędzie
skarbowym ZAW-FA(3) wskazujący jedną osobę fizyczną.
Osoba wskazana w ZAW-FA(3) ma uprawnienia do nadawania i odbierania
uprawnień oraz do wystawiania faktur i dostępu do faktur (§ 5 ust. 3
rozporządzenia w sprawie korzystania z KSeF), więc po zalogowaniu do
Aplikacji Podatnika KSeF może od razu wygenerować certyfikat KSeF na siebie
i wczytać go do TaxMachine.
⚠️ Wyjątek: zawiadomienia ZAW-FA złożone do 31 stycznia 2026 r. (przeniesione do KSeF 2.0) dały w systemie tylko uprawnienie do zarządzania uprawnieniami. Taka osoba musi najpierw nadać sobie samej Wystawianie faktur i Przeglądanie faktur, dopiero potem generować certyfikat — inaczej program wczytuje certyfikat poprawnie, ale przy wysyłce lub pobraniu faktur KSeF zwraca „brak uprawnień”.
Pełna procedura nadawania pierwszych uprawnień: Nadawanie uprawnień w KSeF.
JDG nie wymaga ZAW-FA(3) — właściciel ma pełne uprawnienia
automatycznie po zalogowaniu Profilem Zaufanym.
Kreator połączenia z KSeF (wersja testowa Beta)
W wersji testowej (kanał Beta) dane dostępowe można też wprowadzić kreatorem połączenia z KSeF. Kreator otwiera się z panelu Pierwsze kroki (krok Połącz z KSeF), z kreatora nowego podmiotu („co dalej") oraz automatycznie, gdy próbujesz pobrać e-faktury dla firmy bez danych dostępowych. Prowadzi w czterech krokach:
- Sposób logowania — Token dostępowy (najprostszy; sam token nie wygasa, ale rozporządzenie dopuszcza go do 31 grudnia 2026 r. — zob. wyżej), Certyfikat KSeF (pliki .crt i .key, ważny do 2 lat) albo — dla klienta biura rachunkowego — Biuro loguje się w imieniu tej firmy własnym certyfikatem.
- Dane dostępowe — instrukcja krok po kroku w oknie, przycisk do Aplikacji Podatnika, wczytanie plików certyfikatu (program składa z nich jeden certyfikat PEM) albo wklejenie tokena. Tu też jest przycisk Wygeneruj token podpisem zaufanym (niżej).
- Sprawdzenie połączenia — program otwiera sesję w KSeF podanymi danymi
i pokazuje uprawnienia; to ta sama próba, którą wykonuje przy pobieraniu
e-faktur. Przy błędzie podpowiada, co sprawdzić (przeznaczenie
certyfikatu,
ZAW-FA(3), uprawnienia dla biura, inny NIP). - Zapis w kartotece firmy i od razu Pobierz e-faktury z KSeF.
Token podpisem zaufanym
(wersja testowa Beta) Token KSeF nie musi powstawać w Aplikacji Podatnika — program może wygenerować go sam. KSeF pozwala na to po jednorazowym uwierzytelnieniu podpisem elektronicznym, a zamiast podpisu kwalifikowanego wystarczy podpis zaufany (Profil Zaufany) złożony na gov.pl — tym samym, którym loguje się Aplikacja Podatnika. Nie trzeba niczego przepisywać: token trafia prosto do kreatora i do kartoteki firmy.
Jak to zrobić:
- W kreatorze połączenia wybierz Token dostępowy i kliknij Wygeneruj token podpisem zaufanym.
- Zaznacz uprawnienia tokena — Przeglądanie faktur (pobieranie zakupów) i Wystawianie faktur (wysyłka sprzedaży) — oraz nazwę, pod jaką token będzie widoczny w Aplikacji Podatnika.
- Kliknij Przygotuj plik do podpisu i zapisz plik XML (np. w Dokumentach). Program pobiera z KSeF jednorazowe wyzwanie, zapisuje je w pliku i otwiera stronę gov.pl.
- Na gov.pl: Podpisz lub sprawdź dokument → Dodaj plik (wskaż zapisany plik) → Dalej → Podpisz → Podpis zaufany → zaloguj się do Profilu Zaufanego (bank, mObywatel) i potwierdź podpis → Pobierz podpisane dokumenty (plik trafia zwykle do folderu Pobrane).
- W programie kliknij Wczytaj podpisany plik i wykonaj i wskaż pobrany plik. Program uwierzytelnia się nim w KSeF, generuje token, czeka na jego aktywację i wpisuje go do kreatora. Dalej jak zwykle: Dalej → Sprawdź połączenie z KSeF → Zapisz w kartotece firmy.
Dziesięć minut. Wyzwanie z KSeF jest ważne 10 minut — w tym czasie plik trzeba podpisać i wczytać. Okno odlicza czas; po terminie kliknij Przygotuj plik do podpisu jeszcze raz i podpisz nowy plik. Każdy podpisany plik KSeF przyjmuje tylko raz.
Kto podpisuje. Plik podpisuje osoba uprawniona w KSeF w kontekście firmy: w JDG właściciel swoim Profilem Zaufanym (KSeF zna go z rejestrów), w spółce osoba wskazana w
ZAW-FA(3), mająca Wystawianie i Przeglądanie faktur (przy zawiadomieniu sprzed 1 lutego 2026 r. trzeba je sobie najpierw nadać) — token nie może mieć uprawnień, których nie ma podpisujący. Podpis innej osoby KSeF odrzuca jako „brak uprawnień".
Token wygenerowany w ten sposób widać w Aplikacji Podatnika w menu Tokeny — tam można go też unieważnić.